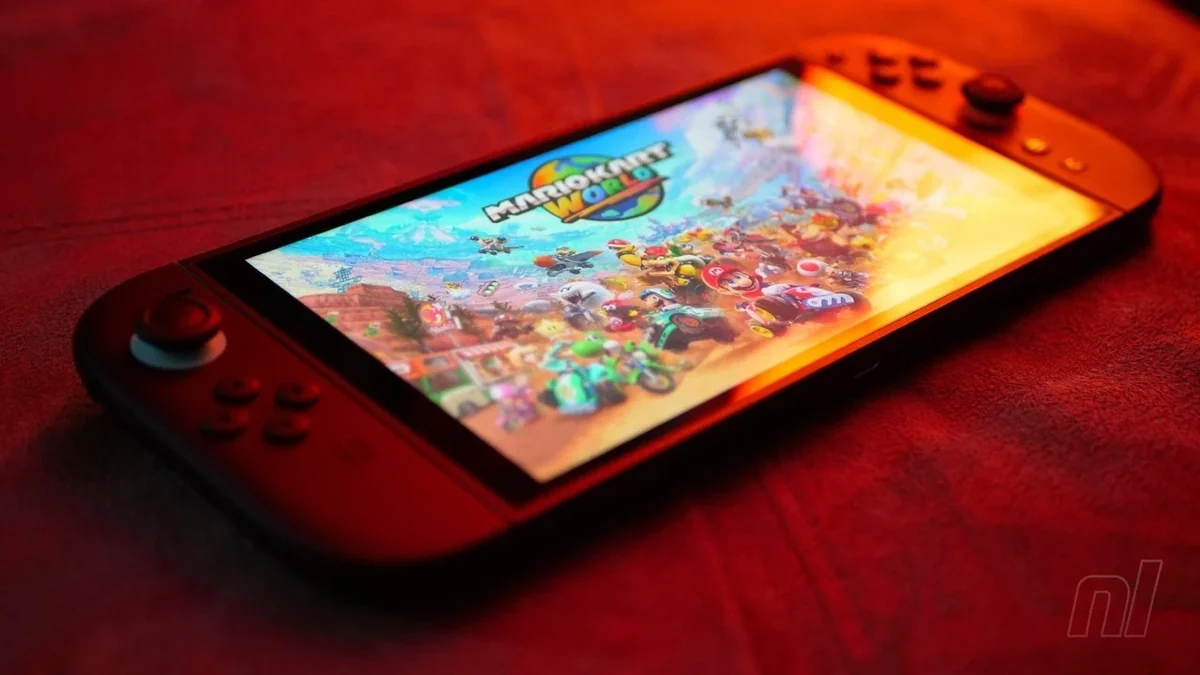
Upptäckten av 'ns2jb'-exploiten markerar ett betydande ögonblick för Switch 2-moddingentusiaster. Denna exploit låter användare installera homebrew och köra mods direkt på konsollen genom att rikta in sig på firmware 23.0.1. Viktigast av allt kräver den ingen fysisk modifiering eller hårdvaruhackning, vilket gör inträdesbarriären betydligt lägre än tidigare metoder.
Även om exploiten är kraftfull har den en teknisk begränsning: jailbreaken är bunden. Detta innebär att om en användare startar om systemet återställs exploiten, vilket tvingar fram en manuell återapplicering av mjukvaran. Ändå är möjligheten att köra anpassad mjukvara utan specialiserad moddinghårdvara en stor seger för gemenskapen.
Exploiten är enligt rapporter arbetet av Sammy 'pepsipu' Hajhamid, som utvecklade den med hjälp av OpenAIs Codex. Denna kombination av gemenskapens skicklighet och generativ AI har skapat ett verktyg som kan köras på den senaste firmwaren, något som tidigare ansågs mycket osannolikt under konsolens första år.
Nintendo har inte varit tysta i frågan. Som ett direkt svar på den offentliga upptäckten av sårbarheten har företaget redan vidtagit åtgärder mot ett av de vanligaste programmeringsverktygen för systemet. SmileBASIC 4 har tagits bort från eShop, vilket indikerar att Nintendo är medvetna om exploiten och arbetar för att minska hotet.
Denna upptäckt belyser den pågående maktkampen mellan konsoltillverkare och moddinggemenskapen. Förekomsten av en fungerande, icke-invasiv exploit bevisar att Switch 2:s mjukvaresäkerhet inte är ogenomtränglig, ens mot sofistikerade verktyg som de som härstammar från AI-assistans. Nästa steg för gemenskapen kommer troligen att innefatta att hitta sätt att göra exploiten obunden eller utveckla patchar för att minska dess effekter innan Nintendo släpper en fullständig säkerhetsuppdatering.
Loading…